১২:০৩ অপরাহ্ন, শুক্রবার, ২৩ অক্টোবর ২০২৬

বিশ্বজুড়ে সাইবার হামলার চেষ্টা, বাংলাদেশে সতর্কতা

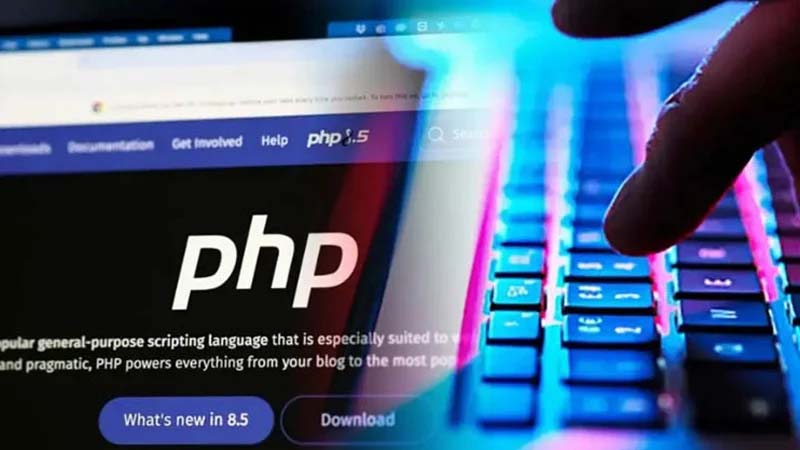
পিএইচপি নামে একটি গুরুত্বপূর্ণ প্রোগ্রামিং ভাষায় নিরাপত্তা ত্রুটি শনাক্ত করেছে কৃত্রিম বুদ্ধিমত্তা (এআই)। এতে বিশ্বজুড়ে সরকারি-বেসরকারি ও নাগরিক সেবা সংস্থার ওয়েবসাইট থেকে তথ্য চুরির ঝুঁকি তৈরি হয়েছে। ত্রুটি শনাক্তের পরের কয়েক ঘণ্টায় হ্যাকিংয়ের চেষ্টা কয়েক লাখ ছাড়িয়েছে।

রয়টার্স জানিয়েছে, জাপান থেকে ফিনল্যান্ড পর্যন্ত ব্যাংকিং, উড়োজাহাজ, রেল, কর ও সরকারি সেবা জরুরি ভিত্তিতে বন্ধ করে দেওয়া হয়েছে। বাংলাদেশের বিভিন্ন প্রতিষ্ঠানকেও নিরাপত্তা ত্রুটির বিষয়ে সতর্ক করেছে জাতীয় সাইবার নিরাপত্তা সংস্থা বিজিডি ই-গভ সার্ট। নিরাপত্তা ঝুঁকি এড়াতে সাময়িকভাবে বন্ধ রাখা হয়েছে বাংলাদেশ ব্যাংকসহ কয়েকটি ব্যাংকের ওয়েবসাইট।

গতকাল বৃহস্পতিবার সংস্থাটির ওয়েবসাইটে প্রকাশিত এক বিজ্ঞপ্তি অনুযায়ী, পিএইচপি রানটাইমে ‘পিএইচপি২শেল’ নামে পরিচিত দুটি গুরুতর ত্রুটি শনাক্ত হয়েছে। এ কারণে ঝুঁকিপূর্ণ পিএইচপি ব্যবস্থায় অনুপ্রবেশের ঘটনা ঘটতে পারে।

বিজিডি ই-গভ সার্টের সতর্কবার্তায় বলা হয়েছে, ত্রুটি দুটির শনাক্তকরণ নম্বর সিভিই-২০২৬-১০৯৬১৮ ও সিভিই-২০২৬-১০৯৬১৯। আন্তর্জাতিক নিরাপত্তা মূল্যায়ন পদ্ধতিতে ত্রুটি দুটির ঝুঁকির মাত্রা ১০-এর মধ্যে ৯ দশমিক ২। অর্থাৎ এগুলো অত্যন্ত গুরুতর নিরাপত্তা ত্রুটি।

জার্মানির ডিজিটাল ইন্ডাস্ট্রি অ্যাসোসিয়েশন বিটকমের নিরাপত্তাপ্রধান ফেলিক্স কুলেনক্যাম্প রয়টার্সকে বলেছেন, কোনো ওয়েবসাইট যদি পিএইচপির পুরোনো সংস্করণে চলে, তাহলে পুরো সিস্টেমই হালনাগাদ করতে হবে।

ওয়েবসাইট বানানোর জন্য পিএইচপির প্রোগ্রামিং ভাষা বিশ্বজুড়ে ব্যাপকভাবে ব্যবহার হয়। বার্তা সংস্থা এএফপির তথ্য অনুযায়ী, বিশ্বের প্রায় ৭০ শতাংশ ওয়েবসাইট পরিচালনায় এটি সহায়তা করে। অনলাইন শপ, উইকিপিডিয়া, কনটেন্ট ম্যানেজমেন্ট সিস্টেম ওয়ার্ডপ্রেসসহ অসংখ্য প্ল্যাটফর্ম পিএইচপির ওপর নির্ভরশীল।

সাধারণ ইন্টারনেট ব্যবহারকারীদের অনেকে এটির নাম না শুনলেও প্রতিদিনই এর সঙ্গে যুক্ত প্রযুক্তি ব্যবহার করেন। সাইবার নিরাপত্তা ও ঝুঁকি ব্যবস্থাপনার প্রতিষ্ঠান গরিলা সাইবার সিকিউরিটির প্রধান নির্বাহী পল স্পেন বিবিসিকে বলেছেন, কেউ যখন উইকিপিডিয়ার মতো ওয়েবসাইটে প্রবেশ করেন, তখন পিএইচপি কোড হিসেবে কাজ করে। এই কোড প্রয়োজনীয় তথ্য সংগ্রহ করে সেগুলোকে ওয়েবসাইটে পাঠযোগ্যভাবে উপস্থাপন করে।

গত বুধবার পিএইচপির ত্রুটি শনাক্তের ঘোষণা দেয় ইসরায়েলি-আমেরিকান সাইবার নিরাপত্তা প্রতিষ্ঠান উইজ। এর গবেষকরা চ্যাটজিপিটির মূল প্রতিষ্ঠান ওপেনএআইয়ের টুল ব্যবহার করে ত্রুটিগুলো শনাক্ত করেন। উইজের মতে, পিএইচপি হলো ইন্টারনেটের মেরুদণ্ড। কিন্তু এক দশকের বেশি সময় ধরে এতে কিছু নিরাপত্তা দুর্বলতা লুকিয়ে ছিল। সেগুলোই এআই দিয়ে শনাক্ত করা হয়েছে।
Tag :

সম্পাদক ও প্রকাশক: প্রভাষক নাহিদ আল মালেক, মুঠোফোন ০১৭১২ ২৬৬৩৭৪

উপদেষ্টা সম্পাদক: আলহাজ্ব মুনসী সাইফুল বারী ডাবলু ,মুঠোফোন ০১৭১১ ১৯৭৫৬৫

সহকারি সম্পাদক: আশরাফুল আলম পুরণ, মুঠোফোন ০১৭১১ ১৯৭৬৭৯

সম্পাদক কৃর্তক শান্তিনগর (টাউনকলোনী),শেরপুর,বগুড়া থেকে প্রকাশিত।

কার্যালয়: সাইফুল বারী কমপ্লেক্স, শান্তিনগর (টাউনকলোনী) শেরপুর ৫৮৪০, বগুড়া।
ইমেইল:

ই মেইল: sherpurnews2014@gmail.com

About Author Information

বিশ্বজুড়ে সাইবার হামলার চেষ্টা, বাংলাদেশে সতর্কতা

Update Time : ১০:৩১:২১ পূর্বাহ্ন, শুক্রবার, ২৩ অক্টোবর ২০২৬

পিএইচপি নামে একটি গুরুত্বপূর্ণ প্রোগ্রামিং ভাষায় নিরাপত্তা ত্রুটি শনাক্ত করেছে কৃত্রিম বুদ্ধিমত্তা (এআই)। এতে বিশ্বজুড়ে সরকারি-বেসরকারি ও নাগরিক সেবা সংস্থার ওয়েবসাইট থেকে তথ্য চুরির ঝুঁকি তৈরি হয়েছে। ত্রুটি শনাক্তের পরের কয়েক ঘণ্টায় হ্যাকিংয়ের চেষ্টা কয়েক লাখ ছাড়িয়েছে।

রয়টার্স জানিয়েছে, জাপান থেকে ফিনল্যান্ড পর্যন্ত ব্যাংকিং, উড়োজাহাজ, রেল, কর ও সরকারি সেবা জরুরি ভিত্তিতে বন্ধ করে দেওয়া হয়েছে। বাংলাদেশের বিভিন্ন প্রতিষ্ঠানকেও নিরাপত্তা ত্রুটির বিষয়ে সতর্ক করেছে জাতীয় সাইবার নিরাপত্তা সংস্থা বিজিডি ই-গভ সার্ট। নিরাপত্তা ঝুঁকি এড়াতে সাময়িকভাবে বন্ধ রাখা হয়েছে বাংলাদেশ ব্যাংকসহ কয়েকটি ব্যাংকের ওয়েবসাইট।

গতকাল বৃহস্পতিবার সংস্থাটির ওয়েবসাইটে প্রকাশিত এক বিজ্ঞপ্তি অনুযায়ী, পিএইচপি রানটাইমে ‘পিএইচপি২শেল’ নামে পরিচিত দুটি গুরুতর ত্রুটি শনাক্ত হয়েছে। এ কারণে ঝুঁকিপূর্ণ পিএইচপি ব্যবস্থায় অনুপ্রবেশের ঘটনা ঘটতে পারে।

বিজিডি ই-গভ সার্টের সতর্কবার্তায় বলা হয়েছে, ত্রুটি দুটির শনাক্তকরণ নম্বর সিভিই-২০২৬-১০৯৬১৮ ও সিভিই-২০২৬-১০৯৬১৯। আন্তর্জাতিক নিরাপত্তা মূল্যায়ন পদ্ধতিতে ত্রুটি দুটির ঝুঁকির মাত্রা ১০-এর মধ্যে ৯ দশমিক ২। অর্থাৎ এগুলো অত্যন্ত গুরুতর নিরাপত্তা ত্রুটি।

জার্মানির ডিজিটাল ইন্ডাস্ট্রি অ্যাসোসিয়েশন বিটকমের নিরাপত্তাপ্রধান ফেলিক্স কুলেনক্যাম্প রয়টার্সকে বলেছেন, কোনো ওয়েবসাইট যদি পিএইচপির পুরোনো সংস্করণে চলে, তাহলে পুরো সিস্টেমই হালনাগাদ করতে হবে।

ওয়েবসাইট বানানোর জন্য পিএইচপির প্রোগ্রামিং ভাষা বিশ্বজুড়ে ব্যাপকভাবে ব্যবহার হয়। বার্তা সংস্থা এএফপির তথ্য অনুযায়ী, বিশ্বের প্রায় ৭০ শতাংশ ওয়েবসাইট পরিচালনায় এটি সহায়তা করে। অনলাইন শপ, উইকিপিডিয়া, কনটেন্ট ম্যানেজমেন্ট সিস্টেম ওয়ার্ডপ্রেসসহ অসংখ্য প্ল্যাটফর্ম পিএইচপির ওপর নির্ভরশীল।

সাধারণ ইন্টারনেট ব্যবহারকারীদের অনেকে এটির নাম না শুনলেও প্রতিদিনই এর সঙ্গে যুক্ত প্রযুক্তি ব্যবহার করেন। সাইবার নিরাপত্তা ও ঝুঁকি ব্যবস্থাপনার প্রতিষ্ঠান গরিলা সাইবার সিকিউরিটির প্রধান নির্বাহী পল স্পেন বিবিসিকে বলেছেন, কেউ যখন উইকিপিডিয়ার মতো ওয়েবসাইটে প্রবেশ করেন, তখন পিএইচপি কোড হিসেবে কাজ করে। এই কোড প্রয়োজনীয় তথ্য সংগ্রহ করে সেগুলোকে ওয়েবসাইটে পাঠযোগ্যভাবে উপস্থাপন করে।

গত বুধবার পিএইচপির ত্রুটি শনাক্তের ঘোষণা দেয় ইসরায়েলি-আমেরিকান সাইবার নিরাপত্তা প্রতিষ্ঠান উইজ। এর গবেষকরা চ্যাটজিপিটির মূল প্রতিষ্ঠান ওপেনএআইয়ের টুল ব্যবহার করে ত্রুটিগুলো শনাক্ত করেন। উইজের মতে, পিএইচপি হলো ইন্টারনেটের মেরুদণ্ড। কিন্তু এক দশকের বেশি সময় ধরে এতে কিছু নিরাপত্তা দুর্বলতা লুকিয়ে ছিল। সেগুলোই এআই দিয়ে শনাক্ত করা হয়েছে।